Die perfekte Täuschung: Wenn KI zur Waffe wird
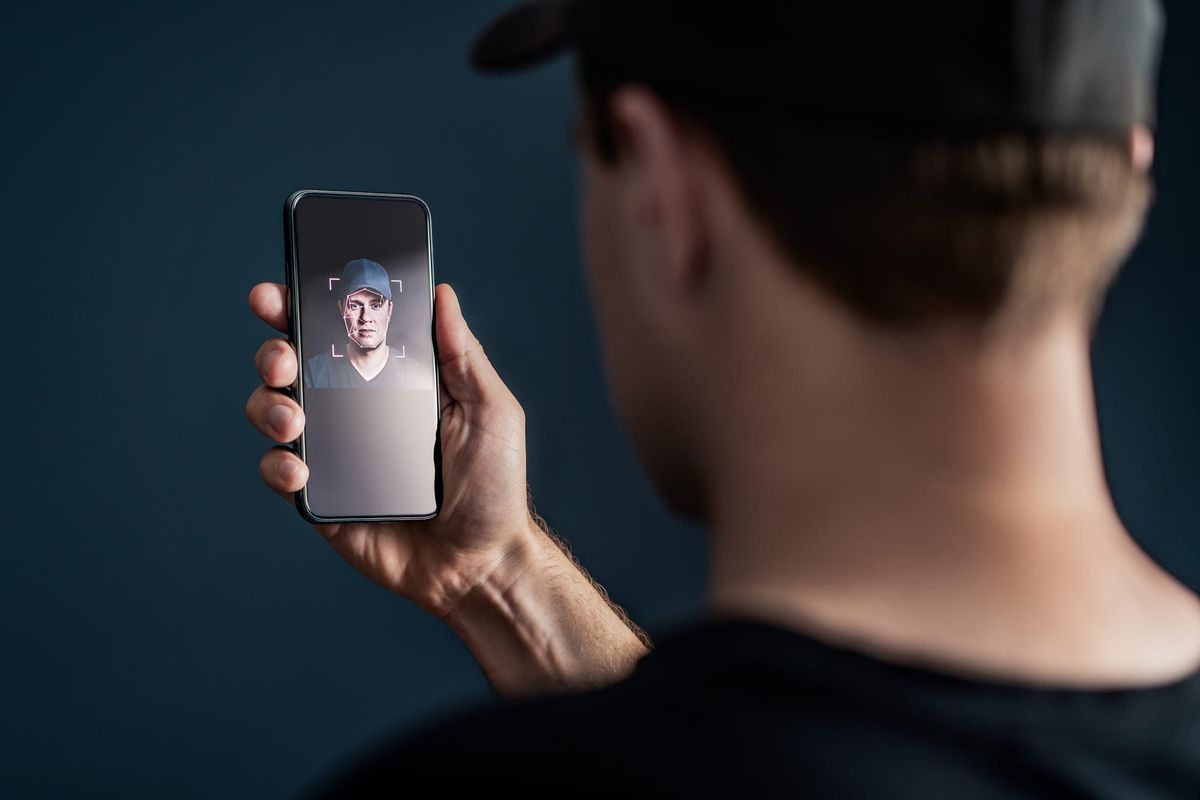
Ein Vorfall bei der italienischen Fideuram-Bank, einer Tochter der Intesa-Sanpaolo-Gruppe, zeigt die zunehmende Gefahr durch künstliche Intelligenz im Banking. Der damalige Verwaltungsratschef erhielt eine vermeintlich authentische WhatsApp-Nachricht mit einer dringenden Weisung. Der Absender? Ein hochrangiger Geschäftspartner – zumindest schien es so. Die KI-generierten Sprachnachrichten waren so überzeugend, dass der Manager keine Zweifel hegte und die sofortige Überweisung von 95 Millionen Euro aus der Bankkasse autorisierte. Der Betrug war perfekt inszeniert und funktionierte, weil die Fälschung alle Sicherheitsebenen durchbrach, die normalerweise solche Transaktionen schützen.
 InvestmentWeek
Was diesen Fall besonders bemerkenswert macht: Es war nicht irgendein Angestellter, sondern ein Top-Manager mit jahrzehntelanger Banking-Erfahrung, der auf den Trick hereinfiel. Das unterstreicht, dass auch Experten anfällig sind, wenn die technische Umsetzung ausreichend professionell wirkt. Die Betrüger nutzten moderne Deep-Fake-Technologie, um Stimme und Verhalten des vermeintlichen Absenders nachzuahmen. Sie kannten zudem offenbar genug über interne Abläufe und Hierarchien der Bank, um die Forderung glaubwürdig zu machen.
95 Millionen Euro – Ein Schaden, der Fragen aufwirft
Die Gesamtsumme der unbefugten Überweisung betrug 95 Millionen Euro. Davon konnten Behörden und Bankenmitarbeiter später nur einen Teil sicherstellen und zurückführen – etwa 59 Millionen Euro blieben verschwunden. Das bedeutet einen endgültigen Schaden von rund 36 Millionen Euro für das Institut, der letztlich in den Büchern der Intesa-Sanpaolo stehen bleibt. Für eine Bank dieser Größe ist das kein triviales Problem, auch wenn es die Kapitalausstattung nicht gefährdet. Relevanter ist die reputationsmäßige Komponente: Eine führende Finanzinstitution kann nicht mit Sicherheitslücken dieser Tragweite rechnen, ohne dass Vertrauen erodiert.
Die Summe zeigt auch, dass solche Betrügereien nicht mehr im kleinen Maßstab stattfinden. Mit modernen Technologien gewinnen Cyberkriminelle Zugang zu einem Spielfeld, auf dem Millionentransfers innerhalb von Minuten möglich sind. Die klassischen Sicherungsmechanismen – zweite Unterschrift, Bestätigungsanrufe bei ungewöhnlichen Transaktionen – wurden durch die Überzeugungskraft der KI-generierten Kommunikation überwunden.
Deep Fakes und Banking: Ein Sicherheitsalptraum
Der Fall offenbart eine neue Dimension von Finanzkriminalität, auf die sich Banken noch nicht vollständig vorbereitet haben. Deep-Fake-Technologie ist längst nicht mehr nur ein Thema für Datenschützer und Sicherheitsexperten – sie ist konkrete Realität im operativen Geschäftsbetrieb. KI-generierte Sprachnachrichten können Tonalität, Dialekt und sogar individuelle Sprechweisen täuschend echt nachahmen. Text-zu-Sprache-Systeme haben inzwischen eine Qualität erreicht, die selbst geschultes Personal an den Grenzen der Unterscheidung bringt.

Was diesen Fall noch kritischer macht: Die Kommunikation erfolgte über WhatsApp, einen Dienst, der im regulierten Bankensektor eher nicht als sicherer Kanal gelten sollte. Trotzdem nutzen auch hochrangige Manager solche Apps für geschäftliche Kommunikation – aus Gewohnheit, Bequemlichkeit oder weil moderne Geschwindigkeit solche Kanäle zu verlangen scheint. Die Betrüger erkannten diese Sicherheitslücke und spielten bewusst damit. Sie wussten, dass ein Anruf auf der Zentrale mehr Aufmerksamkeit erregen würde, dass E-Mail zu viele Audit-Trails hinterlässt, aber dass eine WhatsApp-Nachricht zwischen etablierten Geschäftskontakten schnell durchgewunken wird.
Was folgt daraus für die Finanzbranche?
Der Vorfall bei Fideuram ist ein Weckruf für alle Finanzinstitute weltweit. Kreditinstitute müssen ihre Prozesse für Großtransfers überdenken und neue Authentifizierungsmethoden einführen, die KI-Täuschungen berücksichtigen. Multifaktor-Authentifizierung, Blockchain-basierte Bestätigungen und vor allem ein Kulturwandel bei der Nutzung von Apps im Banksektor sind notwendig. Regulatoren wie die Europäische Bankenaufsichtsbehörde (EBA) werden solche Vorfälle genau analysieren und möglicherweise neue Compliance-Anforderungen setzen. Für einzelne Manager bedeutet das: Skepsis ist das neue Sicherheitsprotokoll.
